보안 위협, 일상처럼 스며든다
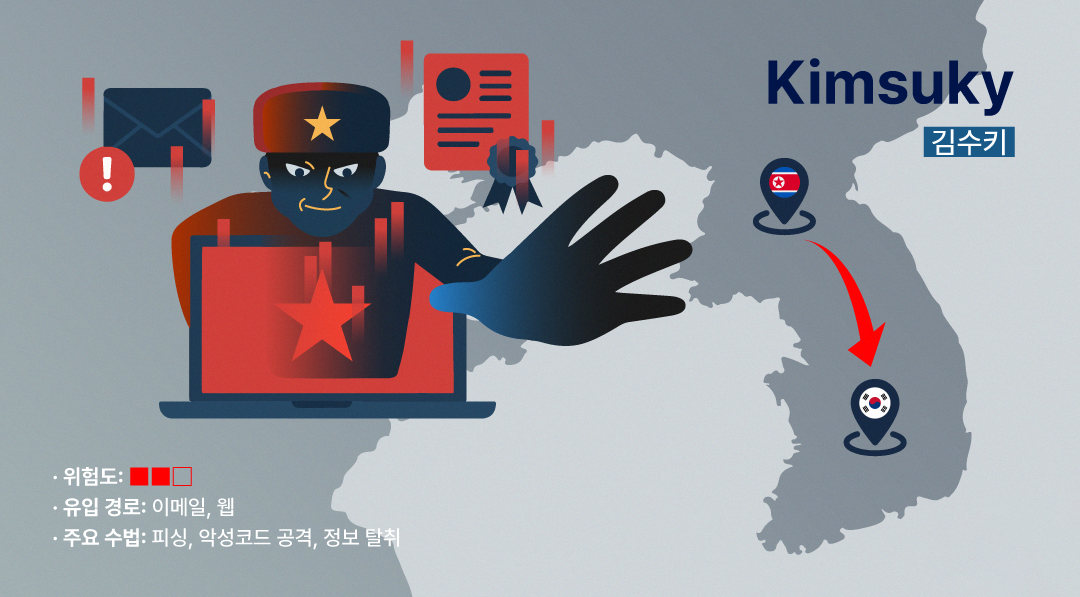
북한 정부의 지원을 받는 해킹 조직 Kimsuky(김수키)의 활동이 다시 활발해지고 있습니다. a.Kimsuky는 북한 관련 연구를 수행하는 교수, 연구원, 연구기관, 정부기관 등을 주요 표적으로 삼습니다. 이들은 가장 높은 위험군에 속하며 공격 피해자가 될 가능성이 큽니다. 이들은 단순히 무작위로 피싱 메일을 대량 발송하는 것이 아니라, 대상에 대한 철저한 OSINT(공개 정보 수집)를 수행하고 맞춤형 미끼 파일을 제작합니다. 이러한 정교한 준비를 통해 해킹 시도의 성공률을 크게 높입니다. 최근에는 ‘한국디지털헬스케어진흥재단 소개자료’, ‘여군 창설 75주년 포럼 안내’처럼 실제 존재하는 기관명과 문서 제목을 이용한 악성 LNK(바로가기) 파일이 유포되었습니다. 사용자는 단지 문서를 열었을 뿐인데, 그 순간 공격자가 시스템 내부로 진입하게 됩니다.
Kimsuky는 누구인가
Kimsuky는 2013년부터 활동한 북한 연계 사이버 첩보 조직으로, 빠른 공격보다는 장기간의 잠복과 정보 수집에 집중합니다. 이전에는 문서 매크로를 이용한 단순한 침투형 공격이 많았지만, 최근에는 LNK, CHM, HTML 파일처럼 사용자가 쉽게 열 수 있는 파일 형식으로 위장해 공격을 수행합니다.
또한 정상 기관의 명의나 국내 기업의 인증서를 악용해 신뢰를 얻은 뒤, 내부에서 조용히 명령을 실행하고 통신을 감시하는 구조로 발전했습니다.
실제 공격에서 드러난 국내 침투 사례
1. ‘한국디지털헬스케어진흥재단 소개자료.lnk’
악성 LNK 파일 실행 시 공격자의 GitHub 등 외부 저장소에서 PowerShell 스크립트를 내려받고, powershell -ExecutionPolicy Bypass -WindowStyle Hidden 명령을 통해 사용자 모르게 실행됩니다.
이후 예약 작업(Task Scheduler)이나 레지스트리 등록을 이용해 장기적으로 감염 상태를 유지합니다.
2. ‘데이터솔루션 인증서 악용 사례’
공격자는 국내 기업의 유효한 코드 서명 인증서를 이용해 악성코드에 서명하고, 이를 정상 프로그램처럼 위장해 배포했습니다.
이 과정에서 HttpTroy 백도어가 설치되어, 원격 명령 수행 및 정보 수집이 가능해졌습니다.
김수키의 공격은 단발성이 아니라, 감염 시스템을 장기간 통제하며 내부 정보를 탐색하는 형태로 이어집니다.
눈에 띄지 않지만 오래 남는 피해
김수키의 공격은 화려한 랜섬 노출이 아니라, 보이지 않는 내부 침투로 인한 장기 피해가 특징입니다.
• 업무 혼선: 감염 초기엔 눈에 띄는 변화가 없어, 문제가 인지되기까지 시간이 오래 걸립니다.
• 정보 탈취: 공격자는 문서, 이메일, 계정 정보를 장기적으로 수집해 2차 공격에 활용합니다.
• 운영 리스크 증가: 예약 작업과 백도어를 통해 감염 상태를 유지하면서 기업 네트워크 전반을 감시합니다.
기업이 바로 실행해야 할 보안 수칙
1. 메일 첨부파일 검증 강화 — 출처가 불분명한 ZIP, LNK, CHM 파일은 열지 말고 보안 담당자에게 전달하세요.
2. 보안 솔루션 최신화 — V3, EDR 등을 최신 상태로 유지해 악성 스크립트 및 백도어 탐지를 강화합니다.
3. 예약 작업·레지스트리 점검 — ‘chrome.ps1’, ‘update.ps1’ 등 평소 사용하지 않는 스크립트 기반 자동 실행 항목을 정기적으로 확인합니다.
4. 인증서 접근 통제 — 코드 서명용 인증서 접근 권한을 최소화하고, 유출 여부를 주기적으로 점검합니다.
5. 보안 인식 교육 강화 — 직원들이 ‘정상 문서처럼 보이는 공격’을 인식하고 즉시 대응할 수 있도록 정기 교육을 시행하세요.
보안의 핵심은 ‘막는 것’보다 ‘눈치채는 것’
김수키의 공격은 기술의 한계를 노리는 것이 아니라, 사람의 일상과 업무 습관 속 빈틈을 파고드는 방식입니다. 한 통의 이메일, 평범한 문서 하나가 내부 침투의 시작점이 되며, 공격은 대부분 우리가 가장 방심한 순간에 시작됩니다. 이제 보안의 핵심은 차단이 아니라 이상 징후를 얼마나 빨리 감지하고 대응하느냐에 달려 있습니다. 보안은 방어가 아니라 관찰의 영역이 되어야 합니다. 작은 이상을 먼저 알아차리는 것이, 가장 현실적인 대응입니다.
전문가 코멘트
"Kimsuky의 공격은 기술적 취약점보다 사람의 습관을 노립니다. 정상 기관 명의와 유효 인증서를 악용해 ‘신뢰’를 무기로 삼는 방식은 탐지를 어렵게 하고 피해를 장기화합니다.
기업과 개인 모두 이상 징후를 빠르게 감지하는 역량을 갖추는 것이 핵심입니다. 단순 차단보다 예약 작업·레지스트리 모니터링, 인증서 접근 통제, 그리고 무엇보다 보안 인식 교육이 필요합니다. 보안은 이제 방어를 넘어선 관찰의 영역으로 확대되고 있습니다. 작은 변화에 민감하게 대응하는 조직 문화가 장기 피해를 막는 가장 현실적인 방법입니다"
- 안랩 ASEC A-FIRST팀 이명수 팀장 -
- 요약정보
북한 연계 해킹 조직 Kimsuky(김수키)가
‘안내문·소개자료·포럼 공지’처럼 보이는 문서로 국내 조직을 노리고 있습니다.
평범해 보이는 파일 하나가 내부 침투의 시작점이 될 수 있습니다.[김수키 공격의 특징]
- 문서·기관명 위장 → 사용자가 열면 바로 내부 침투
- 조용히 잠복하며 이메일·문서·계정 등 장기 정보 수집
- 예약 작업·레지스트리를 이용해 흔적 없이 감염 지속
- 피해 인지까지 시간이 오래 걸려 2차 피해로 이어질 가능성 높음[기업이 점검해야 할 보안 항목]
1️⃣ 메일 내 첨부파일 검증
2️⃣ 보안 솔루션 최신화
3️⃣ 예약 작업·레지스트리 점검
4️⃣ 인증서 접근 권한 최소화
5️⃣ 보안 인식 교육 강화보안의 핵심은 완벽한 차단이 아니라,
작은 이상을 먼저 알아차리는 것입니다.