국내 기업·언론사 겨냥한 악성코드 유포
북한과 연계된 것으로 알려진 해킹 조직 ‘라자루스(Lazarus)’의 공격 활동이 최근 국내에서 잇달아 포착되고 있습니다. 라자루스는 과거 2014년 소니픽처스 해킹, 2016년 방글라데시 중앙은행 해킹 등 국제적인 금융·사이버 공격과 연관된 것으로 알려진 대표적인 APT(지능형 지속 공격) 조직입니다.
최근 안랩 보안 데이터 분석에 따르면, 이들은 국내 기업과 언론사 웹사이트 등에 악성 스크립트를 삽입하는 방식을 사용하고 있습니다. 특히 국내 사용자가 많이 사용하는 금융 보안 및 공공기관 인증용 소프트웨어의 보안 취약점을 악용해 사용자 PC와 서버를 감염시키는 등 공격 수법이 점점 정교해지고 있습니다.
라자루스는 누구인가
라자루스는 약 2009년부터 활동한 북한 연계 사이버 공격 그룹입니다. 초기에는 한국의 주요 공공기관과 기업을 대상으로 DDoS 공격을 수행했지만, 이후 전 세계 방위산업, 첨단 기술, 금융, 가상자산 분야 등으로 공격 범위를 확대해왔습니다.
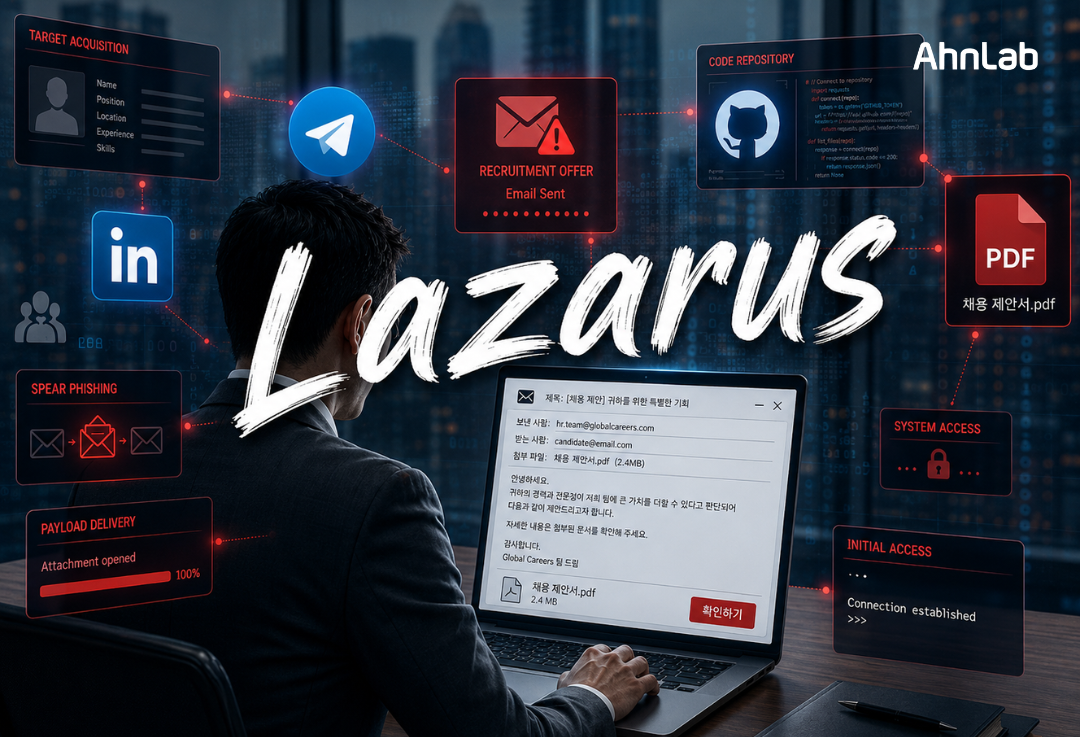
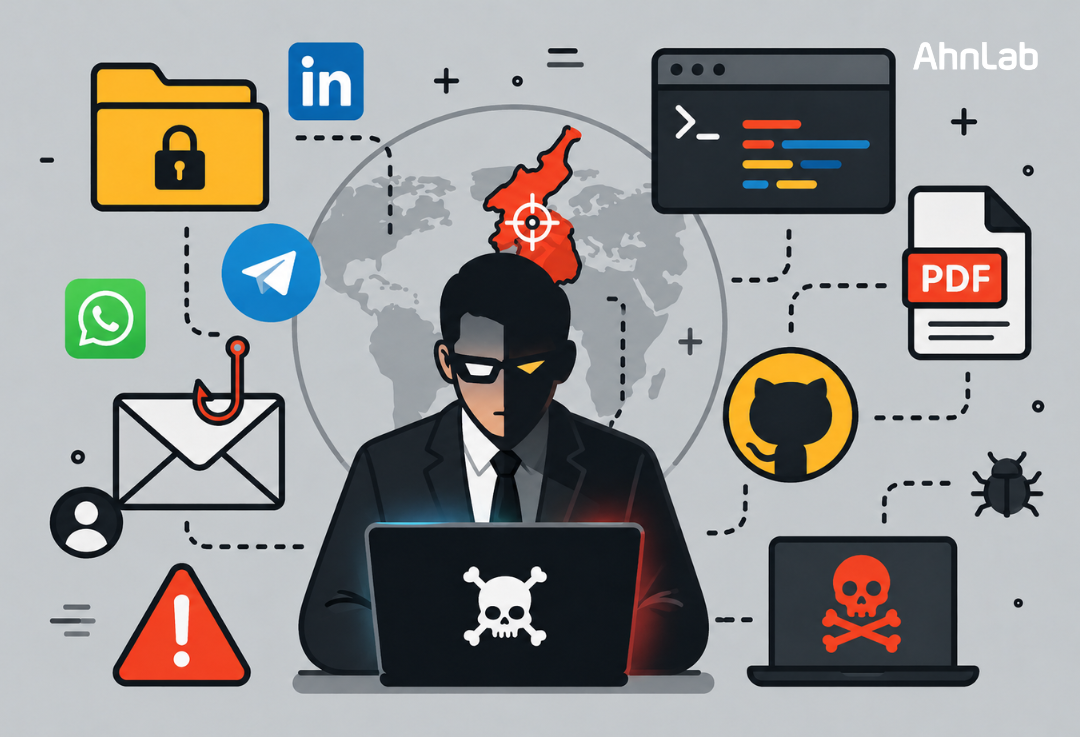
이들은 안다리엘(Andariel) 등 하위 조직과 협력하며, 최근에는 LinkedIn, WhatsApp, Telegram 등에 가짜 구인·구직 프로필을 만든 뒤 ‘이직 제안’이나 ‘협업 요청’을 가장해 접근하는 방법도 적극 활용하고 있습니다. 응답한 사용자에게는 정상 문서처럼 보이는 악성 파일이나 코딩 테스트용 패키지를 전달해 Windows뿐 아니라 macOS, Linux 환경까지 감염을 시도하는 사례도 확인되고 있습니다.
일상적인 프로그램과 웹사이트를 악용해 침투
최근 라자루스가 보여준 공격 패턴은 대기업뿐 아니라 중소기업(SMB) 역시 충분히 피해 대상이 될 수 있음을 보여줍니다.
• 웹사이트에 삽입된 악성 스크립트(워터링홀 공격)
공격자는 국내 특정 언론사 웹사이트 내부 코드에 악성 스크립트를 삽입합니다. 특히 특정 브라우저(네이버 웨일 등) 사용자에게만 악성 페이지가 동작하도록 구성해 탐지를 어렵게 만든 정황도 확인됐습니다.
• 국내 인증·보안 프로그램 취약점 악용
사용자가 해당 사이트에 방문하면, PC에 설치된 AnySign4PC 등 국내 인증·보안 프로그램의 취약점을 악용해 악성코드 감염으로 이어질 수 있는 구조가 확인됐습니다.
특히 최근에는 TouchEn nxKey, TrustPKI, WGear 등 국내에서 널리 사용되는 보안·인증 소프트웨어 10여 종 이상이 공격에 악용된 사례가 보고된 바 있습니다.
공격자는 이러한 소프트웨어의 취약점을 이용해 악성코드를 실행하거나 시스템에 접근합니다. 일부 사례에서는 취약점 악용 이후 PC 제어, 정보 수집, 추가 악성 파일 다운로드 기능을 가진 백도어 악성코드(Brandoor)가 설치되기도 했습니다.
• 제약회사 대상 랜섬웨어 연계 정황
최근에는 제약회사를 대상으로 초기 침투 이후 내부 데이터를 외부로 유출하고, 이후 별도의 랜섬웨어 조직으로 알려진 Gunra 랜섬웨어가 유포된 정황도 확인됐습니다. 해당 공격의 초기 침투 방식은 Lazarus가 사용해온 전형적인 공격 기법과 유사한 특징을 보여, Lazarus와의 연관 가능성이 제기되고 있습니다.
중소기업이 특히 주의해야 하는 이유
이번 사례에서 악용된 프로그램들은 정부24, 은행권, 공공기관 사이트 이용 시 국내 다수 사용자의 PC에 설치되는 경우가 많습니다. 즉, 직원이 업무 중 뉴스 사이트를 방문하거나 공공 서비스를 이용하는 일상적인 업무 환경에서도 공격에 노출될 가능성이 있다는 의미입니다.
또한, 보안 관리가 충분히 이루어지지 않는 일부 중소기업 웹사이트가 공격자에 의해 악성코드 유포 또는 경유지로 악용되는 사례도 빈번히 확인되고 있습니다. 이러한 웹사이트를 경유한 공격은 정상적인 웹 접속 과정에서 이루어지기 때문에 사용자 입장에서 식별이 어렵고, 조직 내부로의 침투 가능성을 더욱 높입니다.
특히 중소기업은 대기업에 비해 보안 인프라와 실시간 모니터링 체계가 상대적으로 부족한 경우가 많아, 이러한 ‘일상적인 경로’를 통한 침투에 더욱 취약할 수 있습니다. 내부 시스템 한 곳이 감염될 경우, 데이터 유출이나 랜섬웨어 피해로 빠르게 확산될 위험도 존재합니다.
중소기업이 점검해야 할 보안 체크리스트
• 사용 중인 보안 프로그램 최신 업데이트
AnySign4PC 등 외부 프로그램은 최신 버전 유지 및 보안 패치 적용 여부를 정기적으로 점검해야 합니다.
• 이메일·메신저 기반 접근 주의
채용 제안, 협업 요청, 외부 링크 전달 등은 발신자와 파일 출처를 반드시 확인해야 합니다.
• EDR 및 행위 기반 탐지 강화
정상 프로세스를 악용하거나 파일 없이 동작하는 공격에 대비해 행위 기반 모니터링을 강화할 필요가 있습니다.
• 비정상 프로세스 및 외부 통신 점검
평소 사용하지 않는 프로세스 실행이나 외부 서버와의 비정상 통신 여부를 확인해야 합니다.
• 중요 데이터 백업 및 접근 권한 관리
랜섬웨어 피해에 대비해 주요 데이터는 별도 백업하고, 내부 접근 권한도 최소화해야 합니다.
일상적인 틈, 공격 경로가 될 수 있다
Lazarus 사례는 거창한 해킹 기술보다, 우리가 매일 사용하는 프로그램과 웹사이트 같은 익숙한 환경이 공격 경로로 악용될 수 있음을 보여줍니다. 보안 업데이트가 지연되거나, 의심스러운 파일을 무심코 실행하는 등 작은 행동이 기업 운영 전반에 영향을 주는 사고로 이어질 수 있습니다.
이제 보안의 핵심은 ‘수상한 파일 차단’만이 아닙니다. 평소와 다르지 않아 보이는 상황 속에서 어떤 부분을 의심하고, 점검할 수 있는지가 더욱 중요해지고 있습니다. 결국 가장 현실적인 대응은, 익숙한 환경 속에서도 이상 징후를 빠르게 인지할 수 있는 대응 체계를 갖추는 것입니다.
- 요약정보
북한과 연계된 것으로 알려진 라자루스 해킹 조직이
채용 제안, 협업 요청 등을 위장해 국내 기업을 노리고 있습니다.겉보기엔 평범한 메일과 문서지만, 한 번의 클릭이 정보 유출이나 랜섬웨어 피해로 이어질 수 있습니다.
📌 중소기업이 점검해야 할 보안 포인트
1️⃣ 사용 중인 인증·보안 프로그램 최신 버전 유지
2️⃣ 이직 제안·협업 요청 등 외부 파일·링크 주의
3️⃣ 비정상 프로세스 및 외부 통신 모니터링
4️⃣ 중요 데이터 백업 및 접근 권한 관리공격자는 경계심이 느슨해지는 순간을 노립니다.
익숙한 메일일수록 한 번 더 확인하는 습관이 필요합니다.✅본 콘텐츠는 안랩 보안 가이드를 기반으로 제작되었습니다.